איך להשתמש בחומת האש החינמית של או.אמ.סי
פורסם: עודכן:
מדריכים
בקצרה: בממשק הענן של OMC יש חומת אש (Firewall) מובנית וחינמית לכל שרת. מפעילים אותה בלשונית Firewall של השרת, משאירים את Input Policy על DROP ואת Output Policy על ACCEPT, ופותחים רק את הפורטים שבאמת צריך (למשל SSH בפורט 22 או RDP בפורט 3389) ורק לכתובות IP מוכרות. רשימות כתובות (IP Set) וכינויים (IP Alias) חוסכים הקלדה חוזרת של אותן כתובות בכל חוק.

בלשונית Firewall של השרת מסמנים את Firewall is Enabled.
הגדרות ברירת המחדל המומלצות:
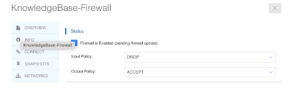
Input Policy על DROP ו־Output Policy על ACCEPT.
לוחצים על הכפתור הכחול Add Rule וממלאים את השדות. שתי הדוגמאות הנפוצות ביותר:
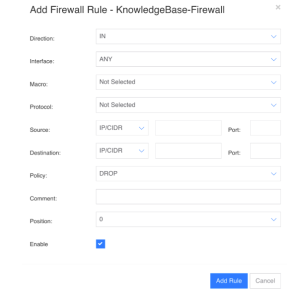
חוק שמתיר SSH בפורט 22 רק מכתובת ה־IP של המשרד.
שרת טרמינל (RDP) משתמש בפורט 3389 כברירת מחדל. כדי להתיר אליו גישה רק מכתובת או מטווח כתובות מסוים:
כשמוסיפים חוק חדש, בוחרים את הרשימה בשדה Source במקום להקליד כל כתובת ידנית.

רשימת כתובות מורשות (IP Set) שאפשר לבחור בכל חוק.
כינוי IP נותן שם פשוט לכתובת או לטווח שאתם משתמשים בו באופן קבוע. לדוגמה:
עם Alias, הוספת חוקים חדשים פשוטה ומהירה יותר, וקל יותר לקרוא את רשימת החוקים.

רשימת החוקים: כל חוק עם כיוון, פרוטוקול, מקור, פורט והערה.
לא. היא מובנית בממשק הענן של OMC וזמינה לכל שרת בלי תשלום נוסף ובלי התקנה.
ACCEPT מתיר את התעבורה שתואמת לחוק. DROP חוסם אותה בשקט, בלי להחזיר תשובה לשולח.
אם כתובת ה־IP שלכם השתנתה או שחוק נמחק בטעות, תוכלו לתקן את החוקים דרך ממשק הענן, שלא תלוי בחומת האש של השרת. אם צריך, צוות התמיכה שלנו יעזור.
לא. זו אחת הדרכים הנפוצות לספוג מתקפות Brute Force. התירו גישה רק מכתובות מוכרות, רצוי דרך IP Set.
חומת האש החינמית של OMC נותנת לכל שרת בענן הגנה טובה בלי עלות נוספת: מפעילים אותה, חוסמים כברירת מחדל, ופותחים רק את מה שצריך ורק למי שצריך. רשימות כתובות וכינויים הופכים את הניהול לפשוט. צריכים עזרה בהגדרה? המומחים שלנו תמיד כאן בשבילכם.
הצטרף לעשרות אלפי לקוחות שסומכים על OMC מדי יום
בהרשמה לשירות אתה מסכים לתנאי השימוש
קבל הצעת מחיר מותאמת אישית בחצי שעה הקרובה
בהרשמה לשירות אתה מסכים לתנאי השימוש
2025 OMC, Inc, כל הזכויות שמורות