Handleiding voor de OMC Cloud-firewall
Gepubliceerd: Bijgewerkt:
Gidsen
Kort gezegd: elke OMC Cloud-server heeft een gratis, ingebouwde firewall in de cloudconsole. Zet hem aan in het tabblad Firewall van de server, laat de Input Policy op DROP en de Output Policy op ACCEPT staan, en open alleen de poorten die je echt nodig hebt (bijvoorbeeld SSH op 22 of RDP op 3389), en alleen voor IP-adressen die je vertrouwt. Met IP Sets en IP Aliases hoef je niet in elke regel dezelfde adressen in te typen.

Vink in het tabblad Firewall van de server Firewall is Enabled aan.
Aanbevolen standaardinstellingen:
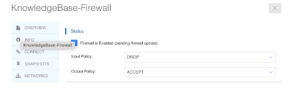
Input Policy op DROP, Output Policy op ACCEPT.
Klik op de blauwe knop Add Rule en vul de velden in. Hier zijn de twee meest voorkomende voorbeelden.
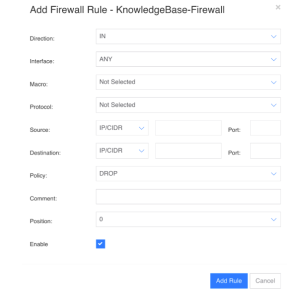
Een regel die SSH op poort 22 alleen vanaf het kantoor-IP toestaat.
Een terminalserver (RDP) luistert standaard op poort 3389. Om toegang alleen vanaf één adres of bereik toe te staan:
Kies bij het toevoegen van een nieuwe regel de lijst in het veld Source, in plaats van elk adres handmatig in te typen.

Een lijst met geautoriseerde adressen (IP Set) die elke regel kan gebruiken.
Een IP Alias geeft een eenvoudige naam aan een adres of bereik dat je regelmatig gebruikt. Bijvoorbeeld:
Met aliassen voeg je sneller nieuwe regels toe en is de lijst met regels beter leesbaar.

De lijst met regels: elke regel met richting, protocol, bron, poort en opmerking.
Nee. Hij is ingebouwd in de OMC Cloud-console en beschikbaar op elke server, zonder extra kosten en zonder iets te installeren.
ACCEPT laat overeenkomend verkeer door. DROP blokkeert het stilletjes, zonder de afzender te antwoorden.
Als je IP-adres verandert of een regel per ongeluk wordt verwijderd, kun je de regels aanpassen in de cloudconsole, die niet afhankelijk is van de firewall van de server. Ons supportteam helpt je zo nodig.
Nee. Dat is een van de meest voorkomende manieren om brute-force-aanvallen aan te trekken. Sta toegang alleen toe vanaf bekende adressen, bij voorkeur via een IP Set.
De gratis firewall van OMC Cloud geeft elke cloudserver degelijke bescherming zonder extra kosten: zet hem aan, blokkeer standaard alles en open alleen wat nodig is, en alleen voor wie het nodig heeft. Met IP Sets en aliassen blijven de regels eenvoudig te beheren. Hulp nodig bij de configuratie? Onze experts staan altijd voor je klaar.
Sluit je aan bij de tienduizenden klanten die elke dag op OMC vertrouwen
Door je aan te melden ga je akkoord met de servicevoorwaarden
Ontvang binnen een halfuur een persoonlijke offerte
Door je aan te melden ga je akkoord met de servicevoorwaarden
2025 OMC, Inc., alle rechten voorbehouden